01 / ตัวตน
บัญชีเดียวสำหรับทุกผลิตภัณฑ์
เริ่มต้นจากตัวตนเดียว ลงชื่อเข้าใช้งาน Outborn อย่างปลอดภัย
◉Outborn Accountตัวอย่างหน้าจอ · ข้อมูลสมมติ
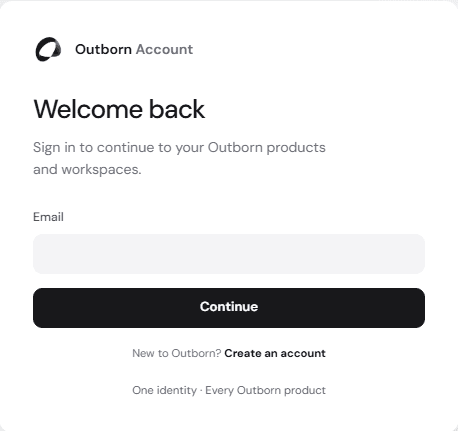
 Outborn Accountหนึ่งตัวตนสำหรับทุกผลิตภัณฑ์
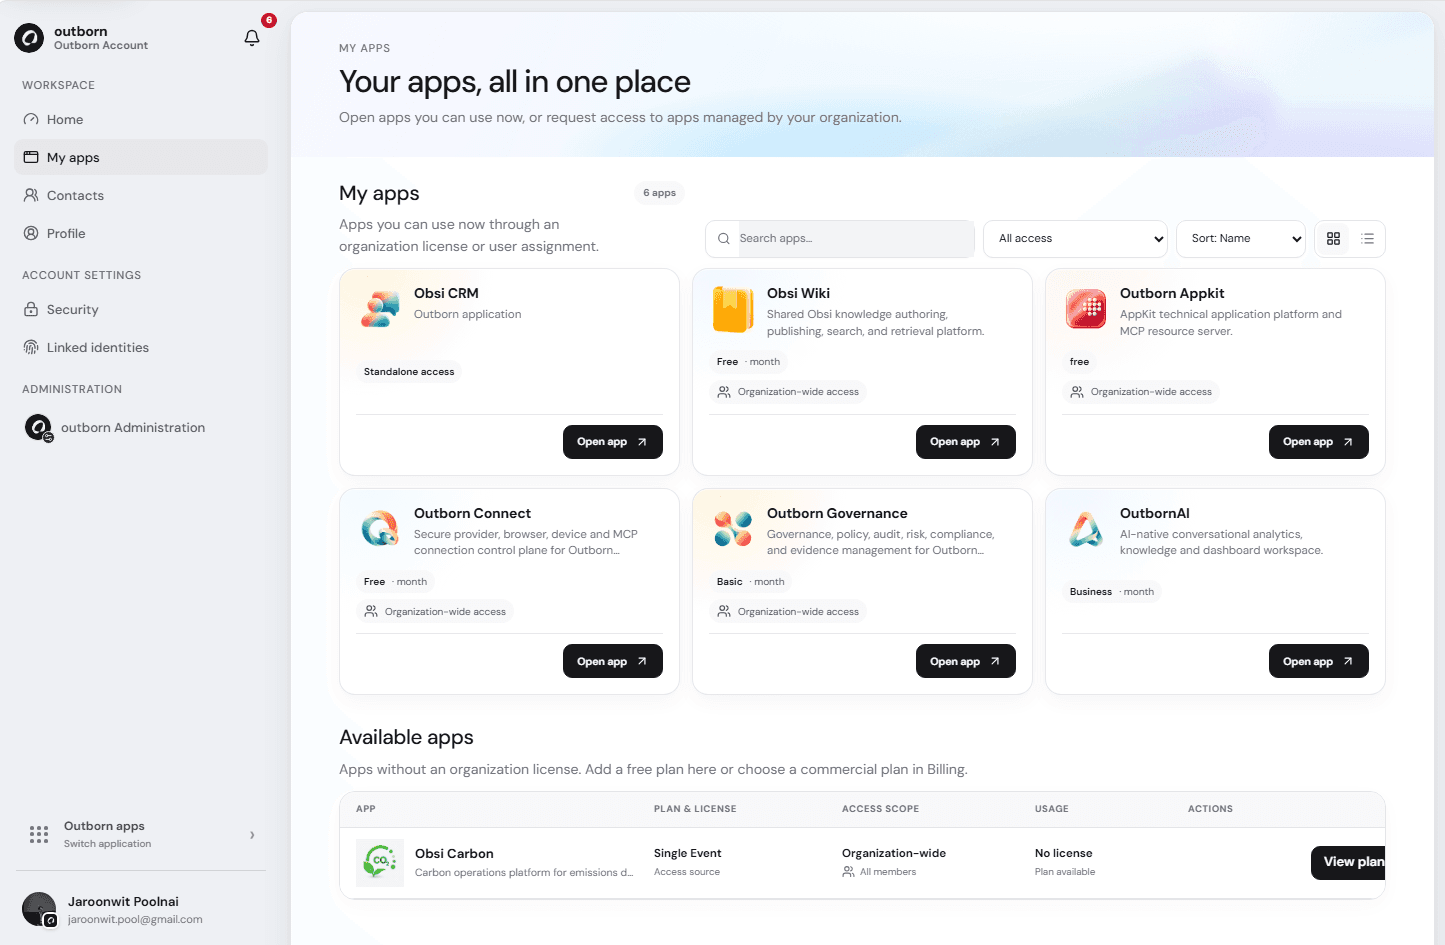
จัดการการเข้าสู่ระบบอย่างปลอดภัย สมาชิกภาพในองค์กร และแอปที่ได้รับอนุมัติจากที่เดียว
เริ่มต้นจากตัวตนเดียว ลงชื่อเข้าใช้งาน Outborn อย่างปลอดภัย
จัดการการเป็นสมาชิกแต่ละองค์กร โดยยังใช้ตัวตนเดียวกัน
เพิ่ม MFA และ Passkey ก่อนเข้าถึงทรัพยากรขององค์กร
ดูแอปที่มีสิทธิ์และเข้าสู่ผลิตภัณฑ์ที่องค์กรอนุญาต
การเข้าถึงในแต่ละขั้นตอน
จุดเข้าใช้งานเดียวที่เรียบง่ายสำหรับตัวตน การยืนยันตัวตนอย่างปลอดภัย และองค์กรที่ผู้ใช้เข้าถึงได้
ใช้ตัวตนเดียวต่อเนื่องในระบบนิเวศ Outborn ไม่ว่าคุณจะทำงานผ่านผลิตภัณฑ์ใด
แผนภาพแนวคิด · แต่ละองค์กรและผลิตภัณฑ์ยังคงกำหนดสิทธิ์ของตนเอง
ตัวตน → ความปลอดภัย → องค์กร → แอปที่ได้รับอนุมัติ โดย Account เป็นชั้นที่เชื่อมความต่อเนื่องทั้งหมด
ความสามารถ / Outborn Account
ตัวตน ความปลอดภัย องค์กร และแอปที่เชื่อมต่อกันในทุกขั้นตอน
ใช้ตัวตนเดียวต่อเนื่องในระบบนิเวศ Outborn ไม่ว่าคุณจะทำงานผ่านผลิตภัณฑ์ใด
เชื่อมบัญชีกับองค์กรที่คุณทำงานด้วย พร้อมแยกบริบทของแต่ละองค์กรอย่างชัดเจน
เพิ่มความปลอดภัยให้การลงชื่อเข้าใช้ด้วย MFA และ passkey ที่ระดับบัญชี
รวมการเข้าถึงแอป Outborn และ Obsi ที่ได้รับอนุมัติไว้ในจุดเดียว
ประโยชน์ที่ได้รับ
ลดการสลับบัญชีและรักษาความต่อเนื่องในการทำงาน
OUTBORN ACCOUNT มีไว้เพื่ออะไร
Outborn Account เป็นจุดเริ่มต้นร่วมสำหรับตัวตนและการเข้าถึง โดยเชื่อมบุคคล การลงชื่อเข้าใช้อย่างปลอดภัย สมาชิกภาพในองค์กร และแอปที่ใช้งานได้ไว้ด้วยกัน แทนการสร้างข้อมูลเหล่านี้ซ้ำในทุกผลิตภัณฑ์
เป้าหมายคือให้ผู้ใช้เข้าใจได้ชัดเจนว่ากำลังใช้ตัวตนใด อยู่ในบริบทขององค์กรใด และสามารถเข้าแอปใดได้ ก่อนเริ่มทำงานกับข้อมูลและสิทธิ์เฉพาะของแต่ละผลิตภัณฑ์
ทำงานอย่างไร
Account ยืนยันตัวตนร่วมก่อน จากนั้นองค์กรและแต่ละแอปจึงกำหนดว่าตัวตนนั้นสามารถทำงานที่ใดได้บ้าง
ใช้ตัวตน Outborn เดียวเป็นจุดเริ่มต้นสำหรับผลิตภัณฑ์และองค์กรที่คุณเป็นสมาชิก
เพิ่มความปลอดภัยด้วย MFA และ passkey ที่ชั้นบัญชี โดยไม่ต้องตั้งค่าความปลอดภัยแยกในทุกแอป
Account ผูกสมาชิกภาพของหลายองค์กรไว้กับตัวตนเดียว พร้อมรักษาการแยกบริบทขององค์กรที่คุณกำลังทำงานอยู่
ดูแอป Outborn และ Obsi ที่คุณมีสิทธิ์ แล้วเข้าสู่ผลิตภัณฑ์ที่องค์กรเปิดให้ใช้งาน
เมื่อสมาชิกภาพหรือสิทธิ์เข้าแอปเปลี่ยน ตัวตนร่วมยังคงเป็นจุดอ้างอิงเดียวที่การเปลี่ยนแปลงมีผล
ความสามารถหลัก
บัญชีเดียวติดตามผู้ใช้ไปทั่วระบบนิเวศ Outborn โดยไม่สร้างไซโลตัวตนใหม่ในทุกผลิตภัณฑ์
เชื่อมองค์กรที่คุณทำงานด้วยเข้ากับบัญชีเดียว พร้อมรักษาบริบทว่าในขณะนั้นกำลังทำงานในองค์กรใด
เพิ่มการยืนยันตัวตนที่แข็งแรงขึ้นในระดับบัญชี เพื่อให้การลงชื่อเข้าใช้อย่างปลอดภัยใช้ร่วมกันได้ตลอดเส้นทางของผลิตภัณฑ์
รวมแอป Outborn และ Obsi ที่ใช้งานได้ไว้ในที่เดียว และทำให้เส้นทางเข้าสู่แต่ละผลิตภัณฑ์ที่ได้รับอนุมัติชัดเจนขึ้น
แชร์ตัวตนได้ แต่ไม่ได้หมายถึงมีสิทธิ์ทุกอย่าง สมาชิกภาพองค์กรและสิทธิ์ของผลิตภัณฑ์ยังเป็นตัวกำหนดการเข้าถึง
ย้ายระหว่างผลิตภัณฑ์ที่เชื่อมกันโดยไม่สูญเสียบริบทของตัวตนและองค์กรที่บอกว่าคุณกำลังทำงานในนามใคร
ขอบเขตของ ACCOUNT
Account พาตัวตนและบริบทการเข้าถึงไปทั่วระบบนิเวศ แต่การดูแลองค์กรและแต่ละผลิตภัณฑ์ยังคงรับผิดชอบการอนุญาตของตนเอง การแยกหน้าที่นี้ทำให้บัญชีเดียวใช้ง่ายโดยไม่ทำลายขอบเขตสิทธิ์
ดูแลว่าคุณคือใคร ลงชื่อเข้าใช้อย่างไร เป็นสมาชิกองค์กรใด และมีแอปใดพร้อมให้ใช้งาน
กำหนดว่าใครควรเข้าถึง แอปใดเปิดใช้งาน และสิทธิ์ระดับองค์กรถูกดูแลอย่างไร
กำหนดสิ่งที่คุณทำได้หลังเข้าแอป ตามบทบาท ข้อมูล และสิทธิ์ของเวิร์กโฟลว์ในผลิตภัณฑ์นั้น
ระบบนิเวศที่เชื่อมต่อกัน
เข้าถึงแอปที่ได้รับอนุมัติจากบริบทองค์กรที่เหมาะสม
OUTBORN ACCOUNT
เริ่มต้นด้วยบัญชีเดียว และเข้าถึงแอปที่องค์กรอนุมัติได้อย่างมั่นใจ